Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124

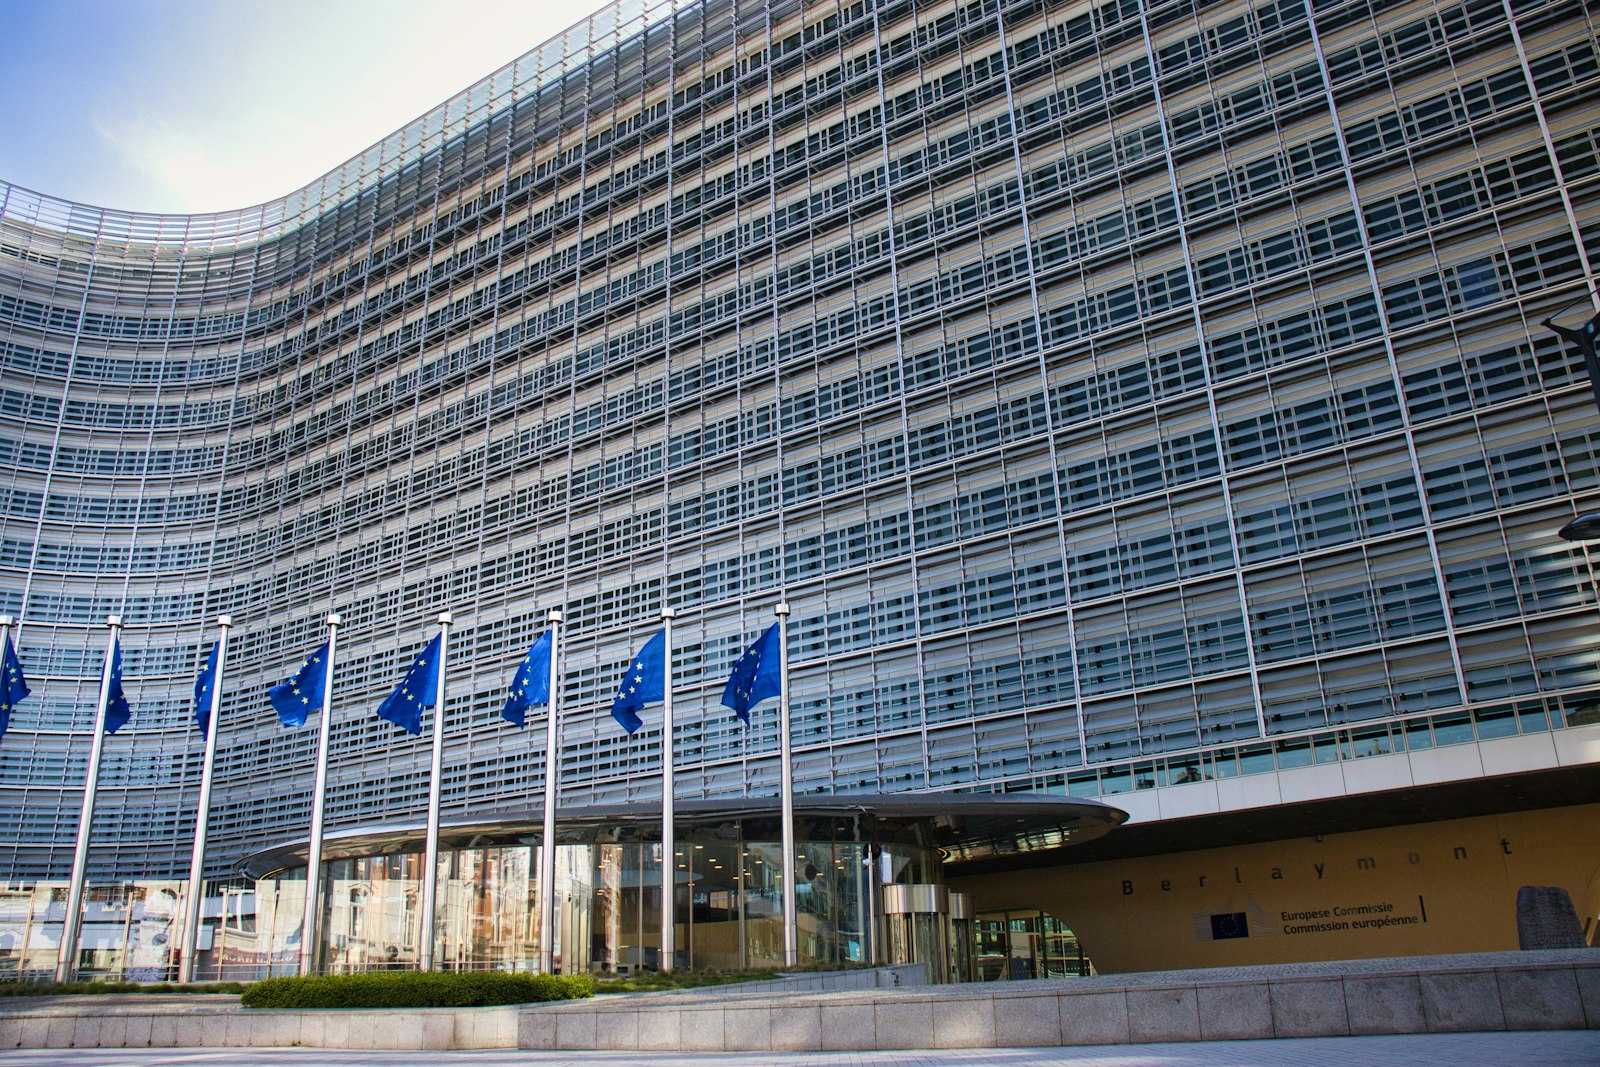
L’intégration de l’intelligence artificielle (IA) dans les cybermenaces n’est plus une prédiction futuriste, mais une réalité tangible qui transforme la sécurité numérique mondiale. La révélation récente d’une attaque contre la Commission européenne illustre parfaitement comment les technologies de pointe sont désormais détournées pour compromettre des institutions majeures.
La Commission européenne a officiellement annoncé avoir été la cible d’une cyberattaque sophistiquée survenue au cours du mois d’octobre. Ce qui rend cette affaire particulièrement notable, c’est l’utilisation avérée de l’intelligence artificielle pour orchestrer ou faciliter l’intrusion. Contrairement aux attaques traditionnelles, celles-ci bénéficient de la capacité de l’IA à automatiser des tâches complexes, permettant aux attaquants d’agir avec une rapidité et une précision accrues.
Cette attaque souligne une nouvelle frontière dans la « guerre numérique » : l’automatisation du mal. En utilisant l’IA, les cybercriminels ou les acteurs étatiques peuvent désormais :
1. Identifier des vulnérabilités logicielles à une vitesse fulgurante.
2. Personnaliser des campagnes de phishing de manière massive et ultra-réalistes.
3. Générer des codes malveillants capables de s’adapter en temps réel aux mesures de défense.
Pour une institution comme la Commission européenne, qui gère des données sensibles et des infrastructures critiques, cette menace représente un défi permanent où la technologie est utilisée contre elle-même.
À court terme, nous allons probablement observer un renforcement massif des investissements dans les systèmes de « contre-IA ». Les institutions devront déployer des outils d’apprentissage automatique pour détecter des comportements anormaux que les pare-feu classiques ne pourraient pas identifier. La coopération internationale sur la régulation des outils d’IA à double usage (civil et militaire/cyber) deviendra également un enjeu diplomatique majeur pour l’Union européenne.
Sources :
– Libération
– franceinfo
– Le Monde.fr
Photo : 𝕡𝕒𝕨𝕤 𝕒𝕟𝕕 𝕡𝕣𝕚𝕟𝕥𝕤 sur Unsplash



